SHAREit
SHAREit dla Windows to darmowy program do bezprzewodowego przesyłania zdjęć, filmów i dokumentów między komputerem a telefonem w tej samej sieci.
22,7 MB
Wireshark to darmowy analizator protokołów sieciowych open source, który przechwytuje i szczegółowo pokazuje ruch w sieci.
Średnia 0,0 · oceny: 0
Dziękujemy! Ocena została zapisana, możesz ją zmienić. Nie udało się zapisać oceny. Spróbuj ponownie później. Z Twojej sieci oddano dziś zbyt wiele ocen. Spróbuj ponownie jutro. Średnia pojawi się po 5 ocenach.
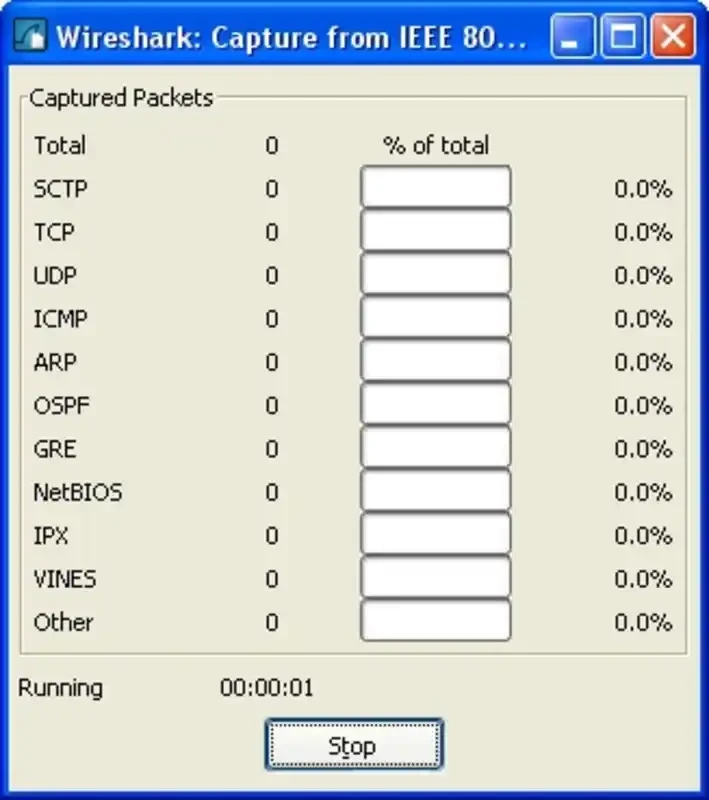
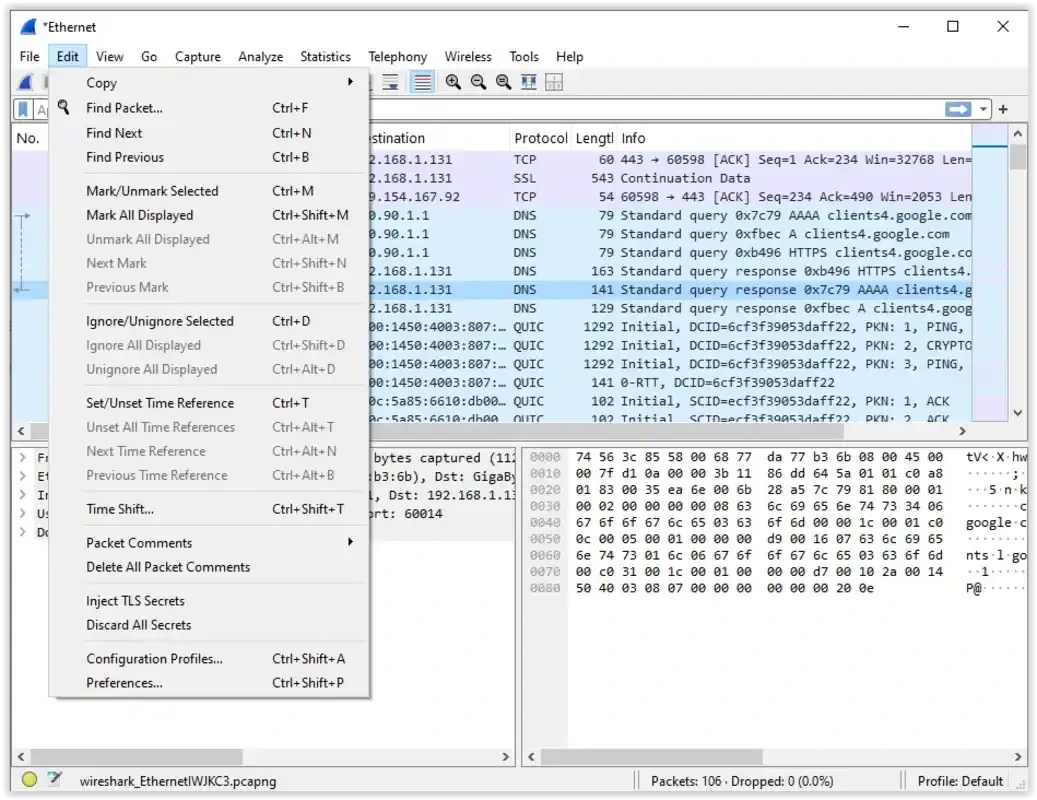
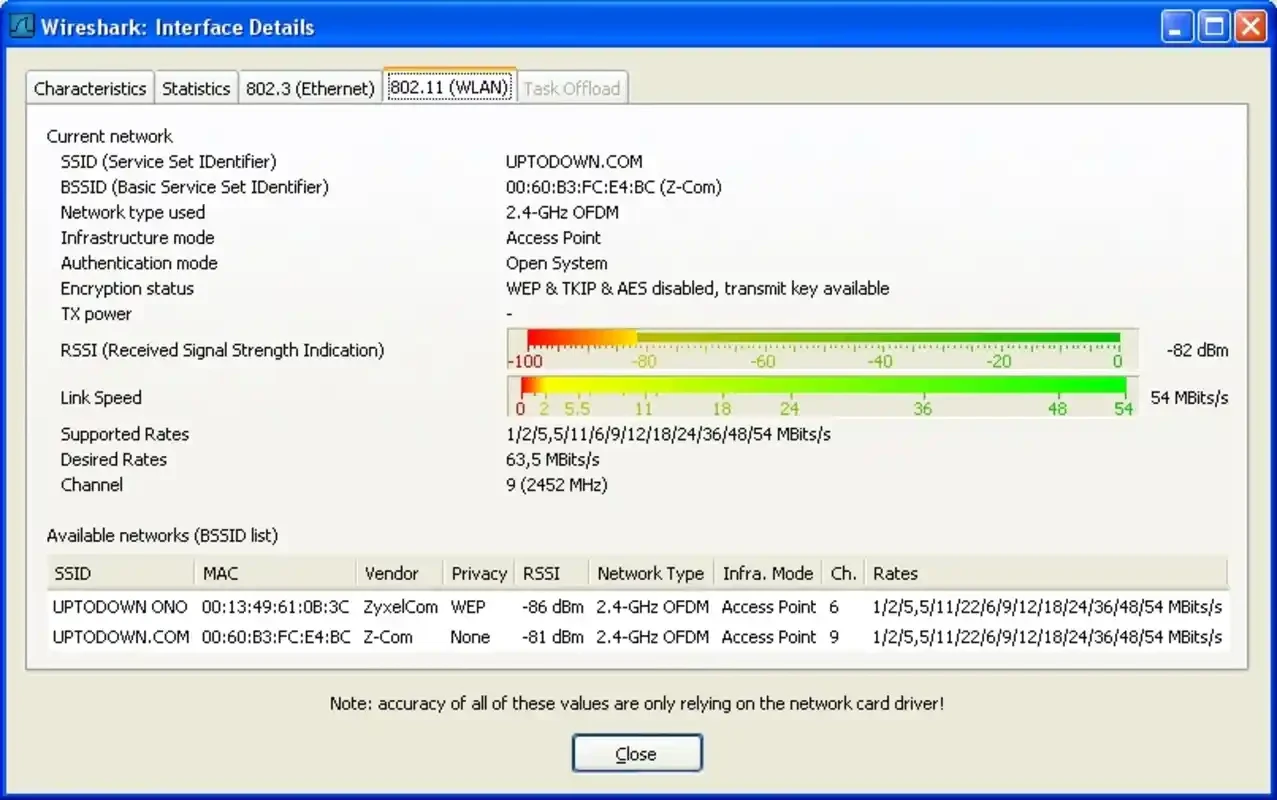
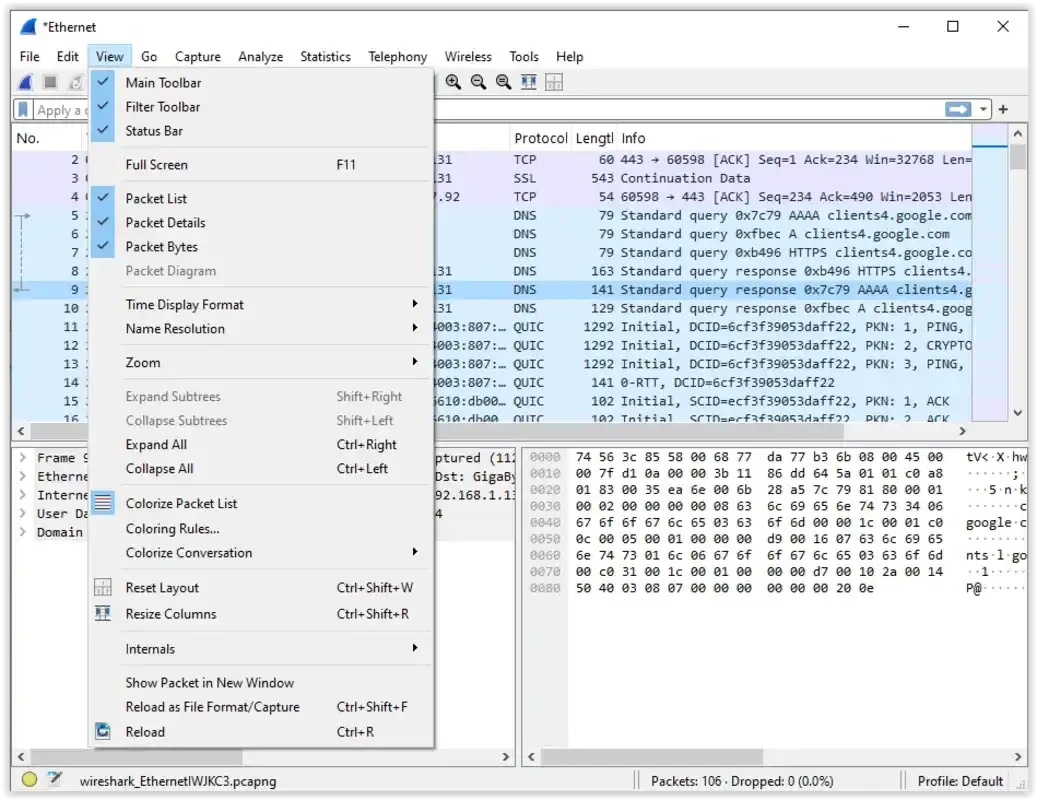
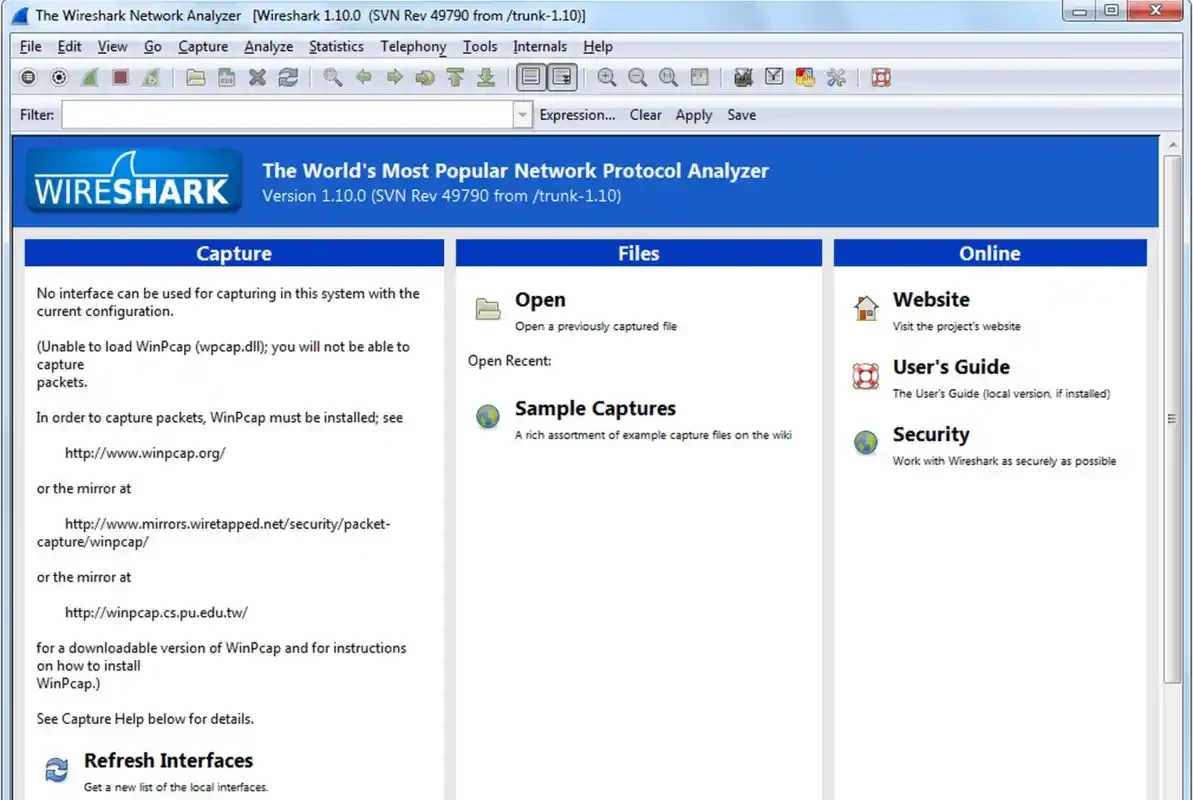
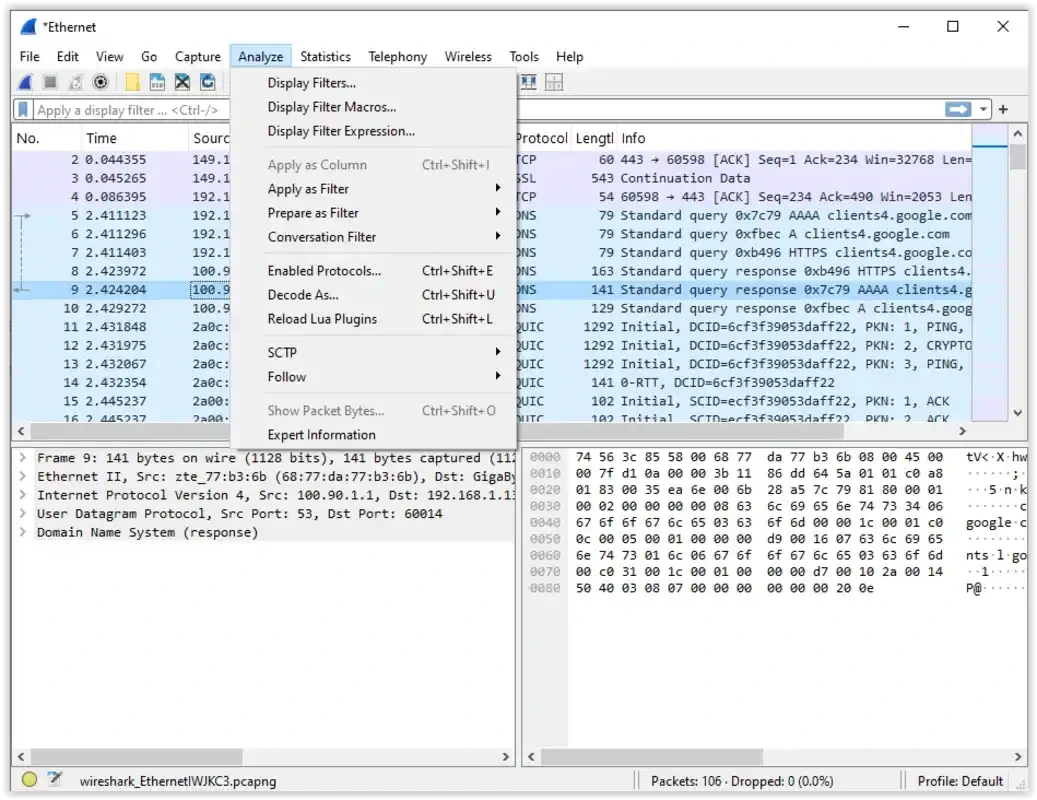
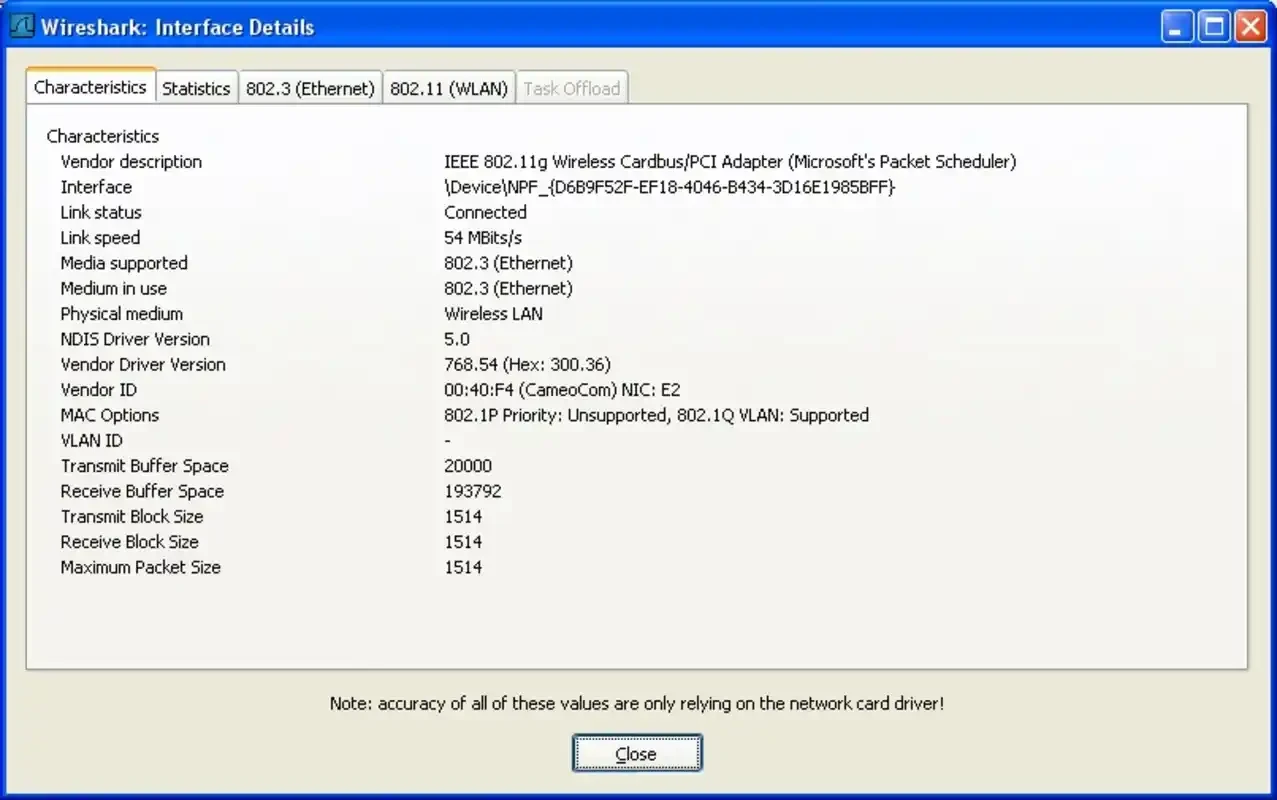
Wireshark 4.6.8 to darmowy analizator ruchu sieciowego dla Windows, rozwijany jako projekt open source. Możesz go pobrać ze strony wireshark.org i podejrzeć, co dokładnie przesyła twój komputer: pakiet po pakiecie, z rozbiciem na protokoły – to podstawowe narzędzie administratorów sieci i specjalistów bezpieczeństwa.
| Program | Wireshark |
|---|---|
| Wersja | 4.6.8 z 12 sierpnia 2026 roku |
| Twórca | Gerald Combs i zespół Wireshark |
| System | Windows (także Linux, macOS i BSD) |
| Licencja | open source (GNU GPL) |
| Rozmiar | około 94,35 MB według danych katalogu |
Wireshark przechwytuje pakiety z karty sieciowej i pokazuje je w trzech panelach: listę pakietów, drzewo protokołów wybranego pakietu i surowe bajty. Rozpoznaje setki protokołów – od Ethernetu, IP i TCP po HTTP, DNS, DHCP czy protokoły przemysłowe – i opisuje każde pole zrozumiałymi nazwami. Filtry wyświetlania pozwalają w sekundę znaleźć to, czego szukasz, np. tylko ruch do jednego adresu albo nieudane połączenia. Kolorowanie wyróżnia błędy i retransmisje, a funkcja śledzenia strumienia TCP składa rozmowę klienta z serwerem w czytelny tekst. Statystyki pokazują, kto najwięcej rozmawia w sieci i jakie protokoły dominują. Zapisane pliki przechwytywania otworzysz później lub przekażesz koledze do analizy.
Według dokumentacji Wiresharka potrzebne zasoby zależą od środowiska i wielkości analizowanych plików. Przy dużym ruchu pliki przechwytywania szybko rosną, dlatego przyda się szybki procesor, dużo pamięci i miejsca na dysku.
Zmiany opisują informacje o wydaniach, a kod projektu znajduje się w repozytorium na GitLabie.
Zacznij od krótkiego przechwytywania podczas otwierania jednej strony i wpisz w pasku filtra „dns”, a potem „http” lub „tls” – zobaczysz, jak przeglądarka pyta o adres i nawiązuje połączenie. Przy problemach z siecią filtr „tcp.analysis.flags” pokaże retransmisje i zgubione pakiety. Filtry przechwytywania ustawiane przed startem ograniczają rozmiar plików, gdy interesuje cię tylko jeden adres lub port.
Przechwytuj ruch tylko we własnej sieci lub w sieci, której administrator wyraził na to zgodę. Podsłuchiwanie cudzej komunikacji jest nielegalne. W pracy zawsze uzgadniaj analizę z działem IT – pliki przechwytywania mogą zawierać hasła i dane osobowe, więc przechowuj je ostrożnie.
Pobieraj program tylko z wireshark.org i aktualizuj go regularnie – analizatory protokołów przetwarzają dane z sieci i też bywają celem ataków. Nie otwieraj plików przechwytywania z nieznanych źródeł na komputerze z ważnymi danymi.
Wireshark jest darmowy i open source, bez płatnych wersji.
Fiddler analizuje ruch HTTP i HTTPS aplikacji, Advanced IP Scanner szybko znajduje urządzenia w sieci lokalnej, a WinMTR diagnozuje trasę połączenia.
SHAREit dla Windows to darmowy program do bezprzewodowego przesyłania zdjęć, filmów i dokumentów między komputerem a telefonem w tej samej sieci.
uTorrent to lekki klient sieci BitTorrent dla Windows od BitTorrent Inc, darmowy w wersji z reklamami.
AnyDesk dla Windows to program do zdalnego dostępu, który pozwala obsługiwać inny komputer przez internet, np. przy pomocy technicznej.