Wireshark er et gratis open source-program til Windows, som opfanger og analyserer netværkstrafik pakke for pakke.
Download
· 94,3 MB
Officielt downloadlink
Bedøm Wireshark
Gennemsnit 0,0 · bedømmelser: 0
Tak! Din bedømmelse er gemt, og du kan ændre den. Bedømmelsen kunne ikke gemmes. Prøv igen senere. Der er afgivet for mange bedømmelser fra dit netværk i dag. Prøv igen i morgen. Gennemsnittet vises efter 5 bedømmelser.
Skærmbilleder
Om Wireshark
Wireshark 4.6.8 er et gratis program med åben kildekode til Windows, udgivet den 12. august 2026, som opfanger og analyserer netværkstrafik. Din download sker fra wireshark.org, og værktøjet bruges af netværksteknikere, udviklere og studerende til at se, hvad der faktisk sendes over nettet.
Hurtige fakta
- Version: 4.6.8 (12. august 2026), stabil linje
- Udvikler: Gerald Combs og Wireshark-teamet
- Siden: 1998
- Licens: gratis, open source (GNU GPL version 2.0 eller nyere)
- Kategori: filoverførsel og netværk
- Størrelse: ca. 94,35 MB (ifølge katalogdata)
Hvad gør Wireshark?
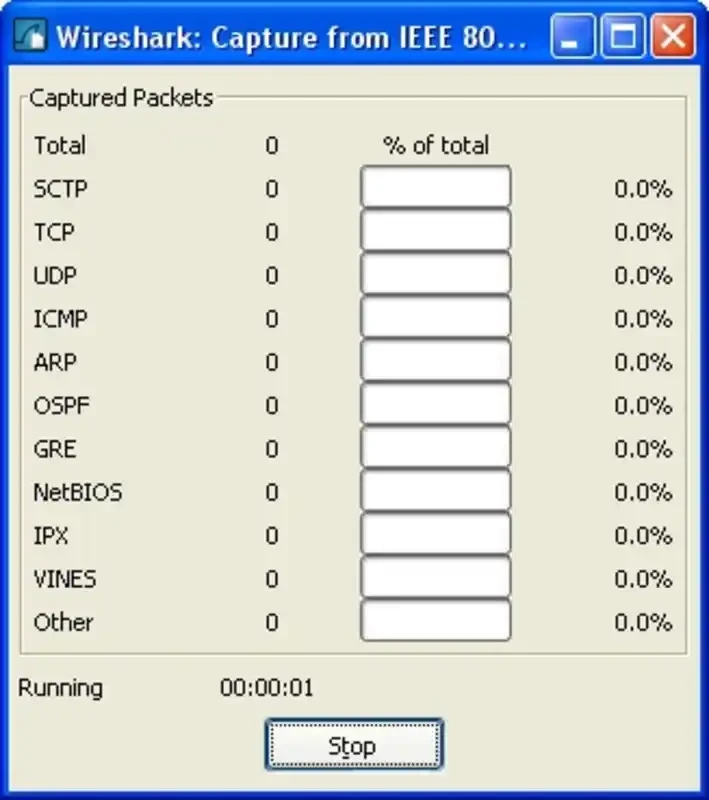
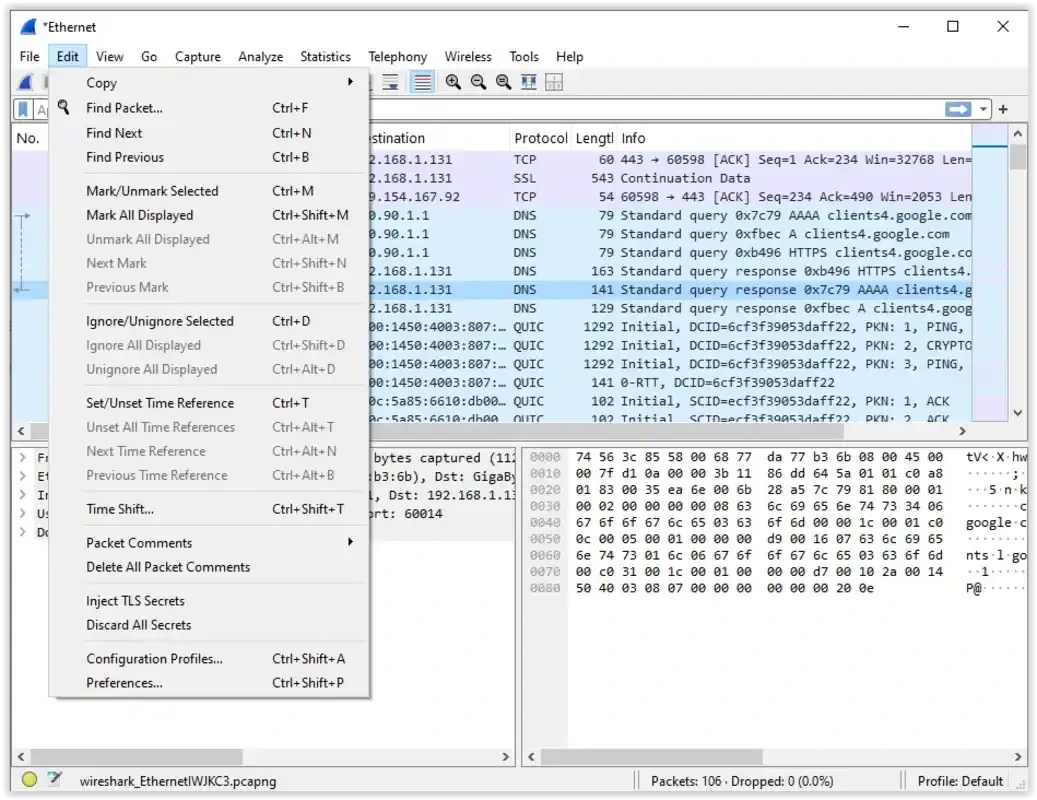
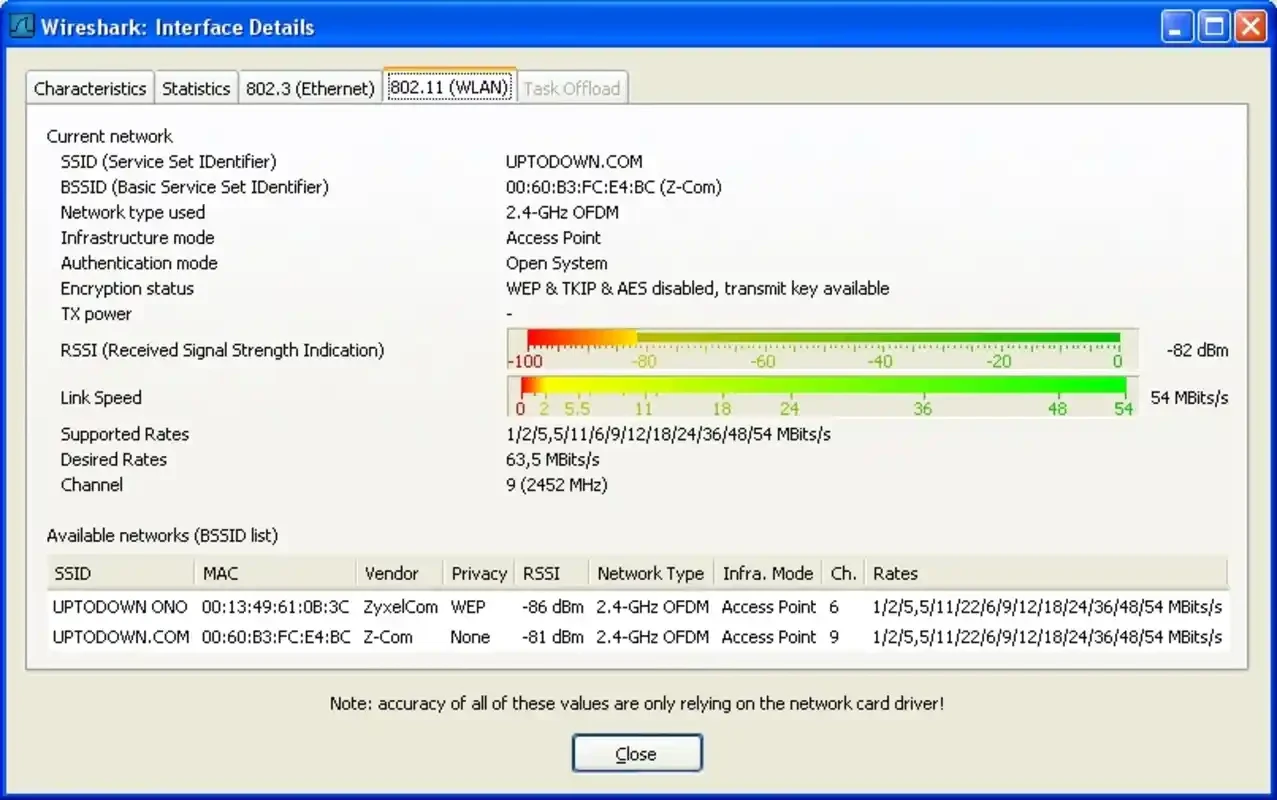
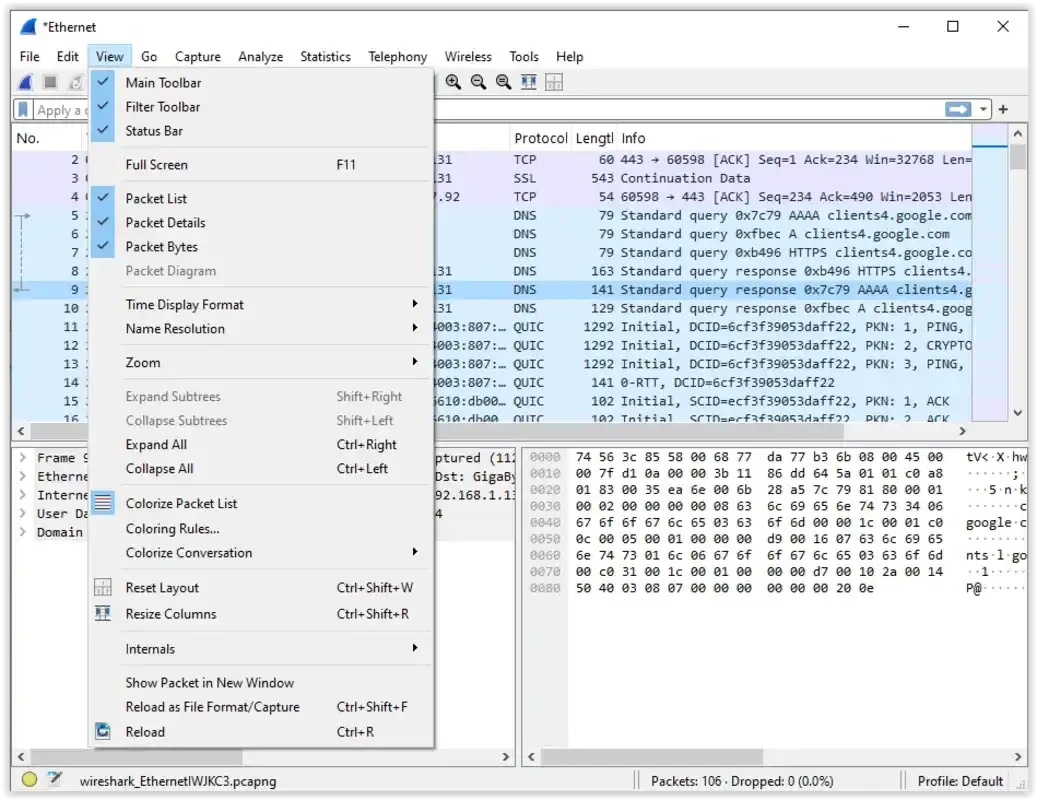
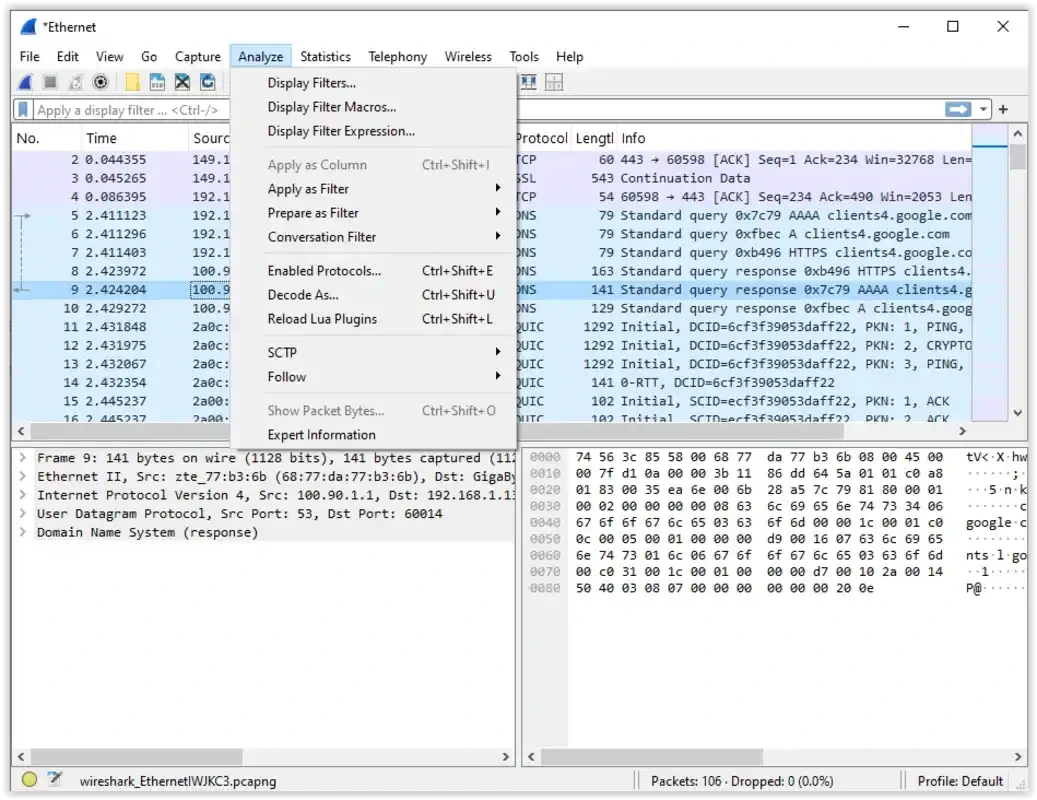
Wireshark lytter på et netværkskort og gemmer hver pakke, der passerer. Du ser en liste med tidspunkt, afsender, modtager og protokol, og når du klikker på en pakke, bliver den pillet fra hinanden lag for lag – fra Ethernet og IP op til HTTP, DNS eller TLS. Programmet forstår tusindvis af protokoller og kan farvelægge trafikken, så fejl og genudsendelser springer i øjnene. Filtre er nøglen: med et visningsfilter som dns eller http skærer du en optagelse på tusindvis af pakker ned til det, du leder efter. Optagelser kan gemmes og deles, så en kollega kan kigge på samme problem.
Systemkrav
Ifølge Wiresharks brugervejledning understøttes de Windows-versioner, der stadig har udvidet support, i dag Windows 11 og 10 samt Server 2022, 2019 og 2016. Store optagelser kræver meget hukommelse og diskplads – et travlt netværk kan give hundredvis af megabyte på kort tid.
Kom i gang
- Hent 64-bit-installationen fra wireshark.org.
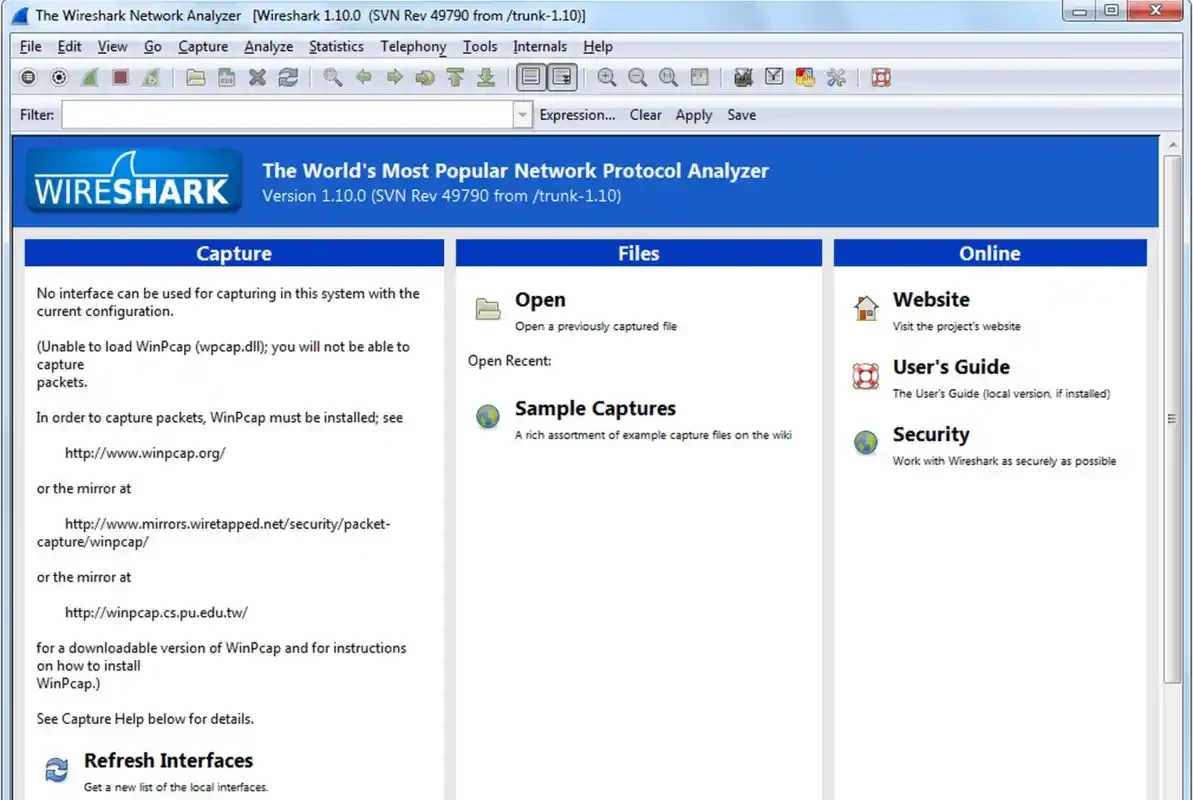
- Sig ja til at installere Npcap under installationen – det er den del, der opfanger pakkerne.
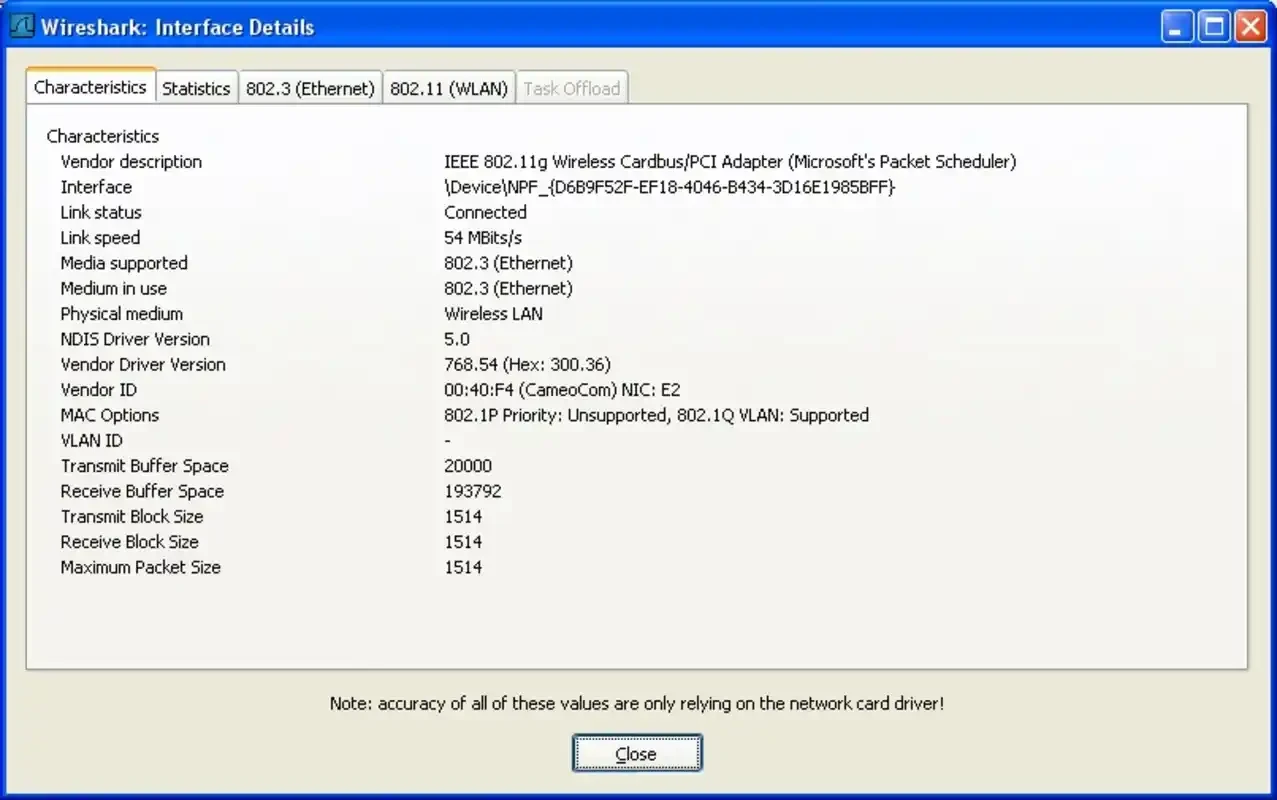
- Start Wireshark, og dobbeltklik på det netværkskort, der har trafik.
- Stop optagelsen efter lidt tid, og skriv et filter i feltet øverst.
Typiske opgaver
Hvorfor er en side langsom? Hvilken server taler et program med? Sender en enhed på netværket noget, den ikke burde? Wireshark giver svar ved at vise trafikken direkte. Med Følg TCP-strøm kan du se en hel samtale mellem to maskiner, og statistikmenuen viser, hvem der sender mest.
Lovlig og ansvarlig brug
Optag kun trafik på netværk, du ejer eller har tilladelse til at undersøge. At opfange andres kommunikation uden samtykke kan være ulovligt. Optagelser kan indeholde adgangskoder og personlige data fra ukrypterede forbindelser, så opbevar dem forsvarligt, og slet dem, når du er færdig.
Sikkerhed
Åbn ikke optagelsesfiler fra ukendte kilder med en gammel version – hold Wireshark opdateret. Ændringer står i Wiresharks udgivelsesnoter, og kildekoden ligger på GitLab. Den ustabile 4.7-linje er til test.
Fordele og ulemper
- Fordele: gratis og open source, forstår tusindvis af protokoller, stærke filtre, standardværktøj i faget.
- Ulemper: stejl læringskurve, store optagelser kræver meget hukommelse, krypteret trafik kan kun læses med nøgler.
Alternativer
Fiddler Classic er målrettet HTTP- og HTTPS-trafik fra browsere og apps. Advanced IP Scanner finder enheder på netværket, og WinMTR viser, hvor på ruten en forbindelse går tabt.