Wireshark 4.6.8 er en gratis nettverksanalysator med åpen kildekode for Windows som fanger datatrafikk og viser den pakke for pakke.
Last ned
· 94,3 MB
Offisiell nedlastingslenke
Vurder Wireshark
Gjennomsnitt 0,0 · vurderinger: 0
Takk! Vurderingen din er lagret, og du kan endre den. Kunne ikke lagre vurderingen. Prøv igjen senere. For mange vurderinger fra nettverket ditt i dag. Prøv igjen i morgen. Gjennomsnittet vises etter 5 vurderinger.
Skjermbilder
Om Wireshark
Wireshark 4.6.8 er den stabile Windows-versjonen av nettverksanalysatoren Wireshark, utgitt 12. august 2026. Programmet ble laget av Gerald Combs, er åpen kildekode og kan lastes ned gratis fra wireshark.org. Med det ser du nøyaktig hvilke datapakker som går inn og ut gjennom nettverkskortet.
Hva er Wireshark?
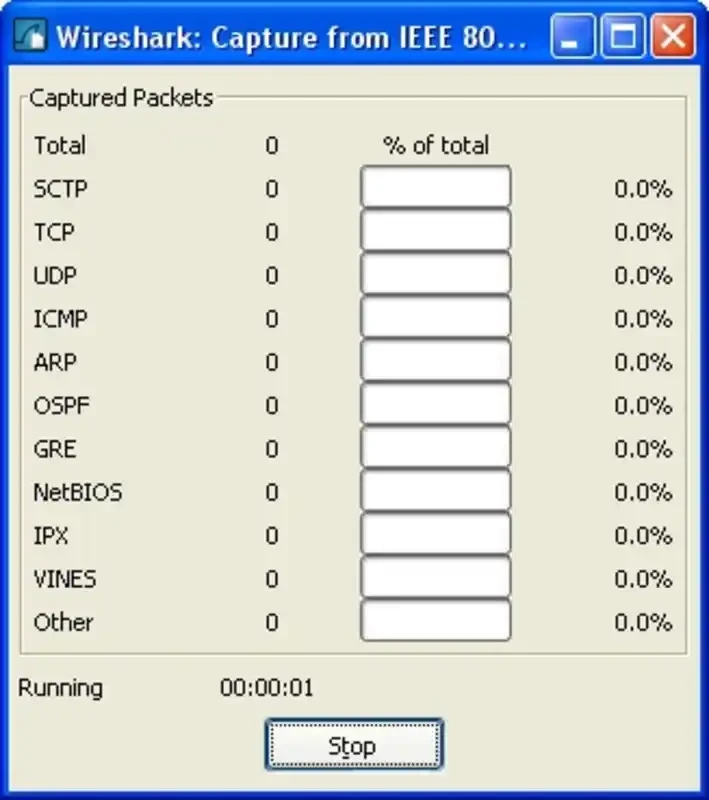
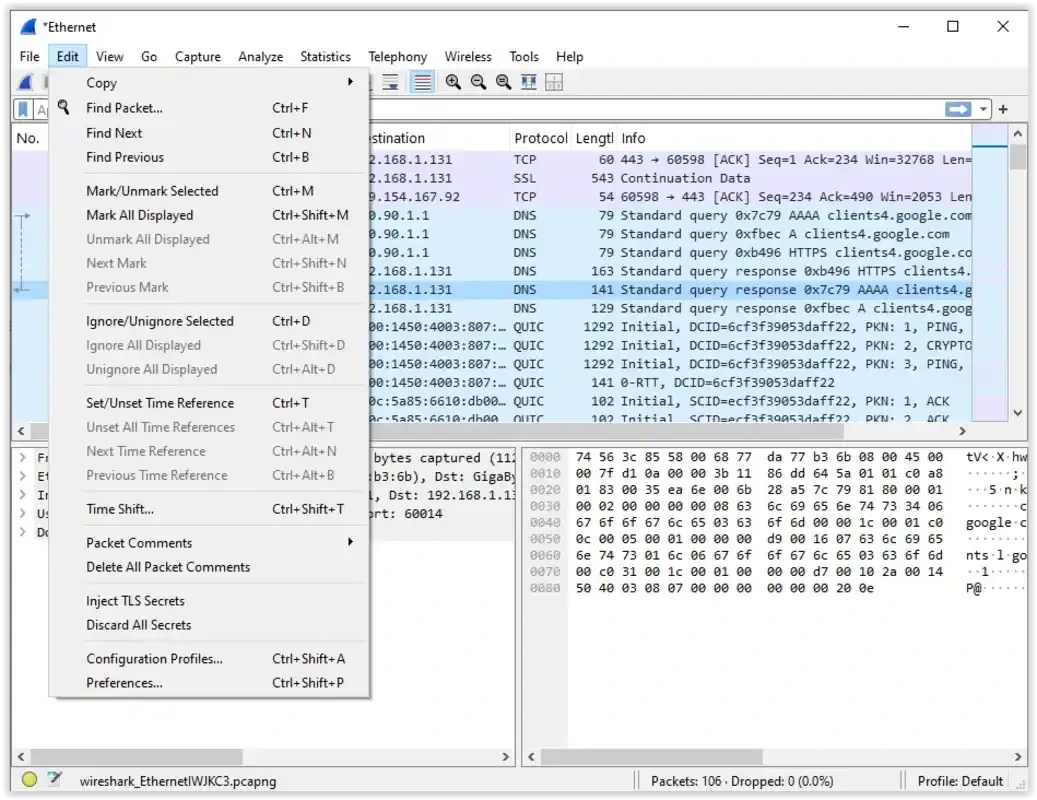
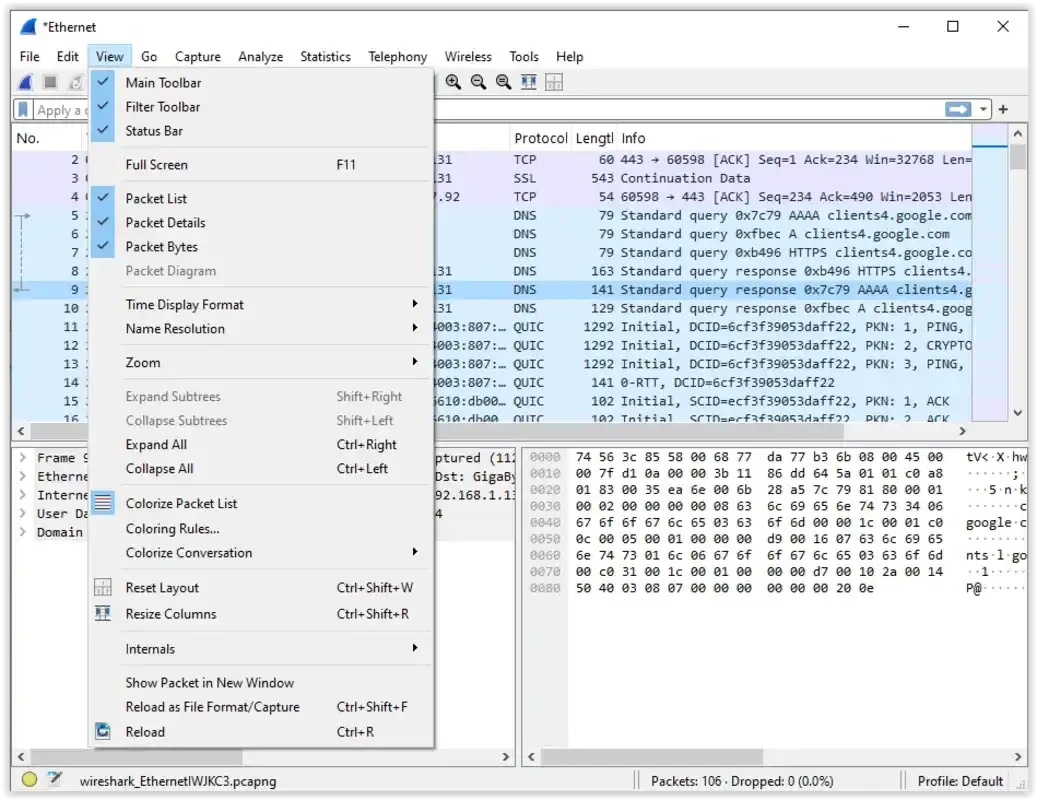
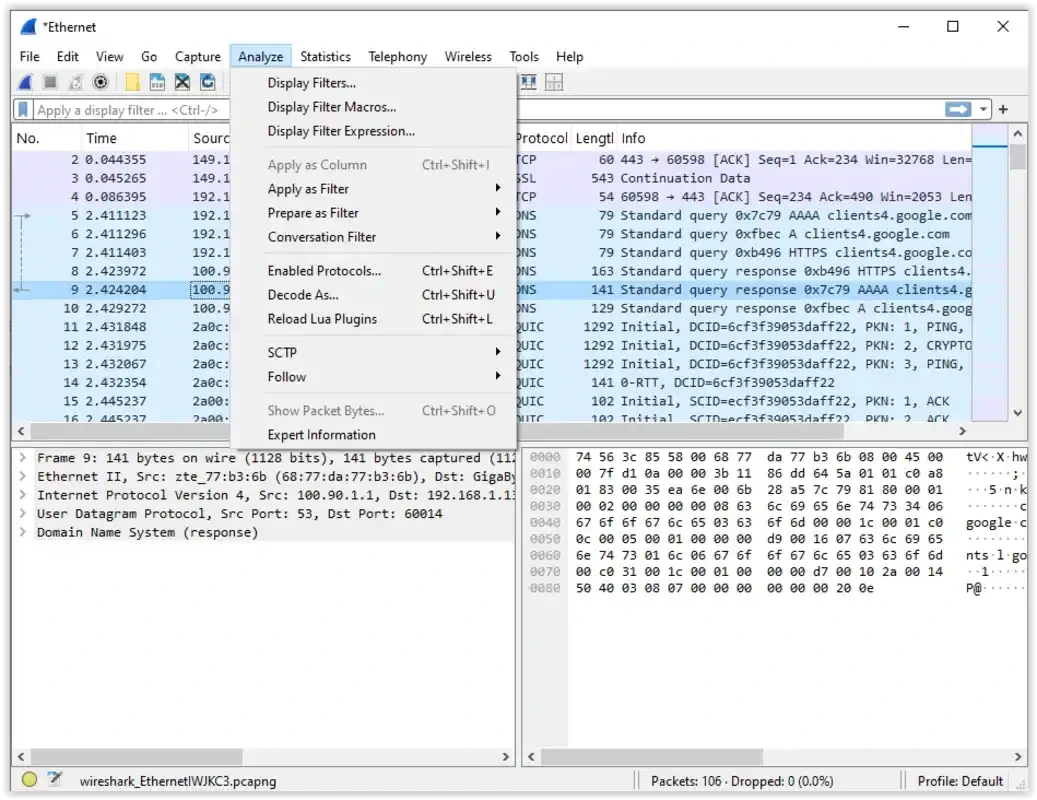
Wireshark fanger opp trafikken på et nettverksgrensesnitt og viser hver pakke i tre deler: en liste over pakker, en utfoldbar oversikt over hvert protokollag og de rå bytene. Programmet forstår hundrevis av protokoller, fra Ethernet og IP til TCP, DNS, HTTP og TLS, og viser hvert felt i klartekst. Det er et arbeidsverktøy for driftsfolk som feilsøker en treg forbindelse, utviklere som vil se hva appen deres faktisk sender, og sikkerhetsfolk som undersøker mistenkelig trafikk. I undervisning brukes det mye, fordi studentene ser hvordan protokollene virker i praksis, lag for lag. For en vanlig hjemmebruker som bare lurer på hvorfor wifi er tregt, er programmet ofte i overkant; der holder en hastighetstest. Terskelen er at du må forstå grunnleggende nettverk for å tolke det du ser, og at en travel forbindelse fort gir tusenvis av linjer.
Viktige funksjoner
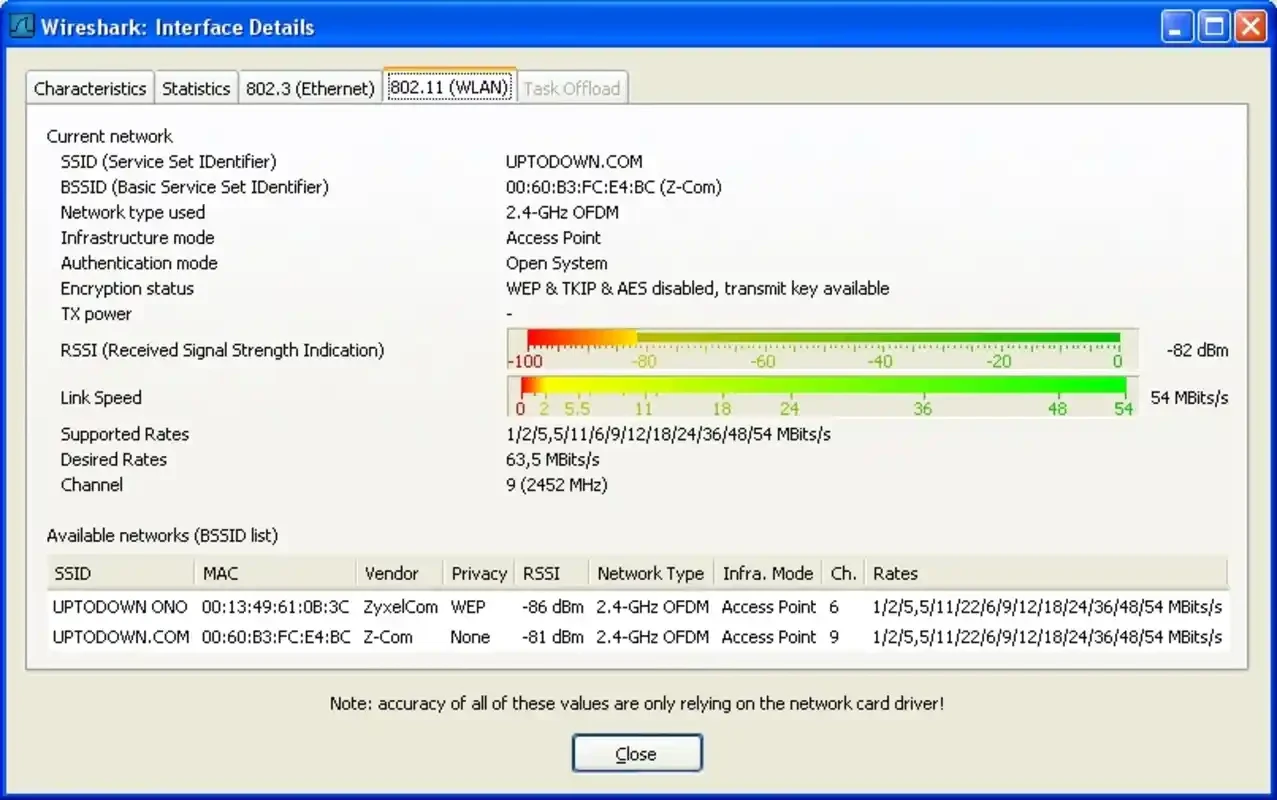
- Fangst direkte fra nettverkskort, wifi og andre grensesnitt.
- Åpning av lagrede fangstfiler fra andre verktøy.
- Visningsfiltre, for eksempel bare trafikk til én adresse eller én port.
- Fargekoding, oppfølging av hele TCP-strømmer, statistikk og grafer.
Installasjon
- Last ned installasjonsprogrammet for Windows fra wireshark.org; filen er ca. 94,35 MB ifølge katalogdata.
- Kjør installasjonen og la den installere driveren Npcap, som trengs for å fange trafikk.
- Start Wireshark, velg et grensesnitt og klikk på den blå finnen for å starte fangsten.
- Skriv et filter i feltet øverst, for eksempel dns, for å se bare det du leter etter.
Krav til maskinen
Ifølge brukerhåndboken avhenger ressursbehovet av nettverket og størrelsen på fangstfilene. En vanlig PC holder for små og mellomstore filer, mens store fangster krever rask prosessor, mye minne og god diskplass. Nyheter i hver versjon står i utgivelsesnotatene.
Lovlig bruk og sikkerhet
Fang bare trafikk i nett du eier eller har uttrykkelig tillatelse til å undersøke. Å avlytte andres kommunikasjon kan være ulovlig. En fangstfil kan inneholde passord og personopplysninger i klartekst, så del den ikke uten videre. Last bare ned programmet fra det offisielle nettstedet, og hold det oppdatert, fordi protokolldekoderne av og til får sikkerhetsrettelser.
Pris og lisens
Wireshark er gratis og utgis under GNU GPL versjon 2 eller nyere. Kildekoden ligger på GitLab.
Fordeler og ulemper
- Fordeler: gratis og åpen kildekode, svært bred protokollstøtte, kraftige filtre, god dokumentasjon.
- Ulemper: bratt læringskurve, store fangster blir tunge, krever driver for å fange trafikk.
Alternativer
Til å se på nettrafikk fra en app eller nettleser er Fiddler Classic ofte enklere. Advanced IP Scanner viser hvilke enheter som finnes på nettet, og Cisco Packet Tracer egner seg for simulerte nettverk i undervisning.